
Newsletter Cybersécurité - 2026 : semaine 45
Nouvelles 2026 de la cybersécurité de la semaine 45
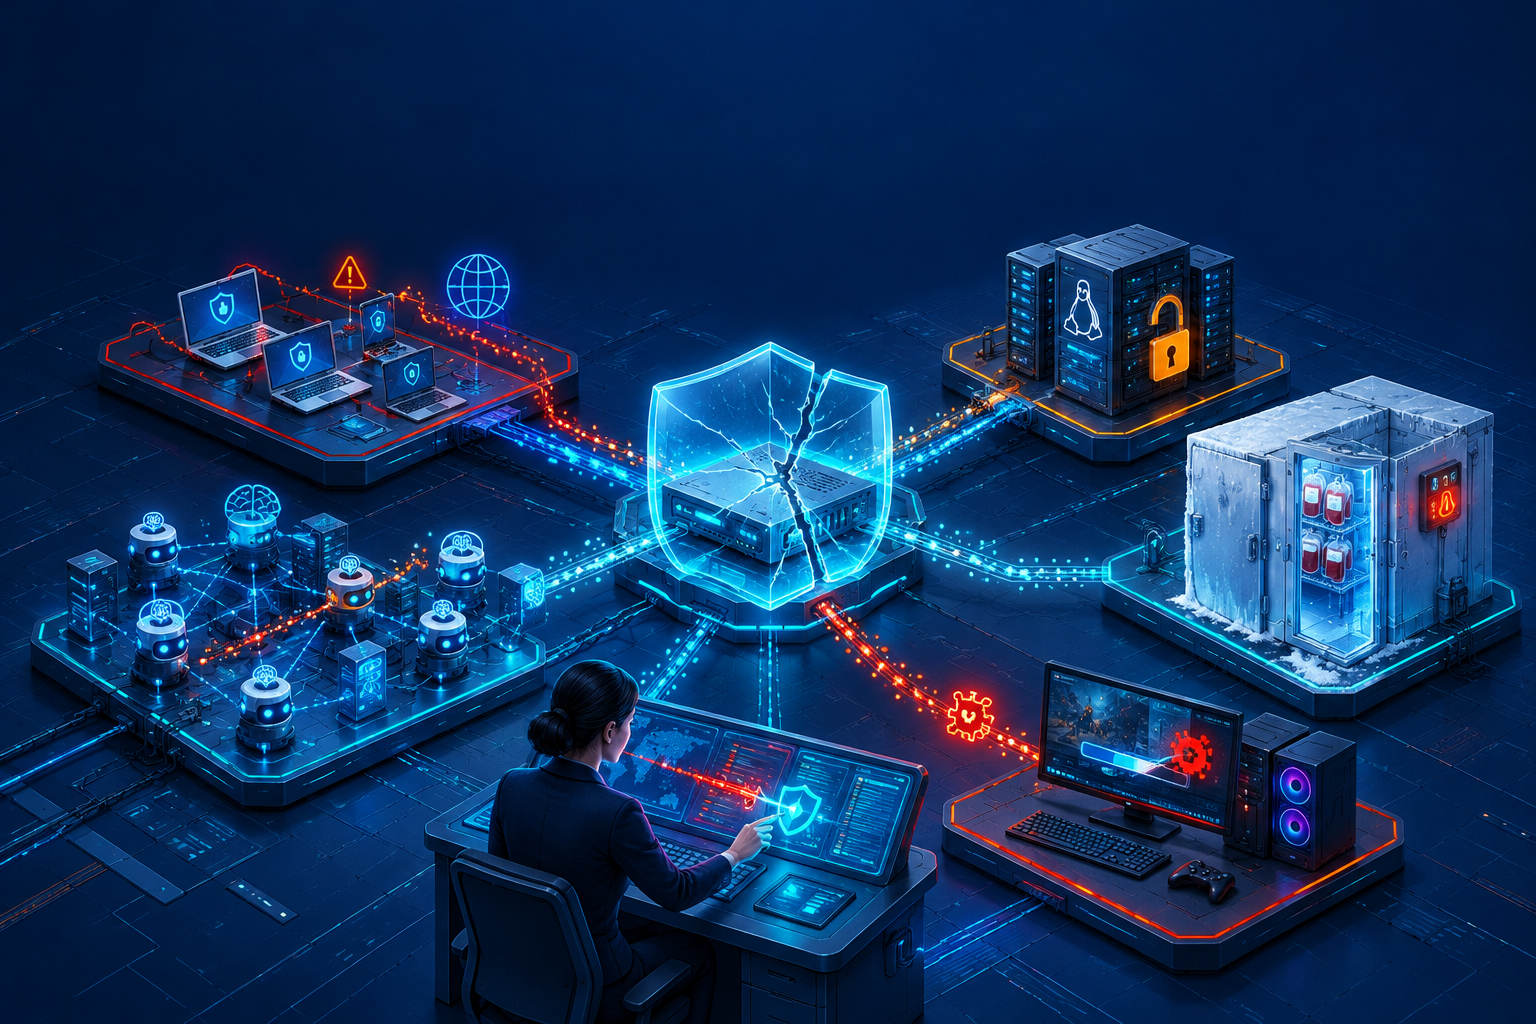
Résumé des Actualités Cybersécurité
(Semaine 45, 2026)
SonicWall : une faille permet de contourner la double authentification du VPN
Une vulnérabilité exploitée dans des attaques permet, avec certains identifiants valides, de contourner les contrôles de connexion SAML des VPN SonicWall, y compris la double authentification qu’ils imposent. Les entreprises concernées doivent installer rapidement les correctifs SonicOS : activer la double authentification ne suffit pas à neutraliser cette faille.[Article Original]
OpenSSH : un correctif urgent pour protéger certains serveurs Alpine Linux
OpenSSH publie la version 10.6p2 pour corriger un contournement de l’authentification touchant certaines configurations sous Alpine Linux. La faille peut permettre d’accéder à des comptes censés utiliser uniquement une clé de connexion : les administrateurs doivent vérifier les paquets corrigés proposés par leur distribution. [Article Original]
Des cyberattaques menacent la chaîne du froid en Europe
Une alerte américaine publiée le 5 novembre appelle à protéger les installations frigorifiques après des attaques européennes, notamment contre des commerces ; en France, trois sites de stockage de produits sanguins ont également été touchés, sans perte de produits grâce à l’intervention du personnel. Des équipements accessibles depuis Internet et des mots de passe par défaut peuvent permettre aux pirates de modifier les températures, avec des conséquences bien réelles. [Article Original]
NIKKE : le lanceur officiel du jeu sur PC détourné pour diffuser un logiciel malveillant
Des fichiers utilisés par le lanceur Windows de NIKKE ont été modifiés pour distribuer un programme capable de voler mots de passe, fichiers et données de session. L’éditeur a corrigé les ressources compromises le 4 novembre, mais les joueurs exposés doivent aussi contrôler leur ordinateur : réparer le téléchargement ne supprime pas une infection déjà présente. [Article Original]
ARTEX : des agents d’intelligence artificielle automatisent la cybercriminalité
Une enquête publiée cette semaine par Check Point décrit des campagnes où des agents d’IA recherchent et exploitent des failles avec très peu d’intervention humaine. Les résultats restent inégaux, mais ces outils permettent de tester continuellement de nombreuses cibles et d’exploiter des erreurs simples, comme des identifiants exposés ou des accès mal protégés. [Article Original]
Principales menaces cybersécurité
- Le contournement des protections d’accès. Les alertes SonicWall et OpenSSH rappellent qu’une faille logicielle peut fragiliser des mécanismes d’authentification réputés solides. Priorité aux correctifs des services accessibles depuis Internet et à la surveillance des connexions inhabituelles.
- Le sabotage d’équipements connectés. Les attaques contre la réfrigération montrent que le risque dépasse le vol de données : alimentation, santé et continuité d’activité peuvent être affectées. Isoler les équipements industriels et supprimer leur exposition directe à Internet réduit ce danger.
- Les compromissions propagées à grande échelle. Le détournement du lanceur NIKKE et les campagnes ARTEX illustrent deux risques complémentaires : infecter les utilisateurs via un logiciel de confiance et multiplier automatiquement les tentatives d’intrusion. La provenance officielle d’un logiciel ne dispense donc pas de surveiller son comportement.
« Quand les attaques passent en pilote automatique, ne laissez pas vos accès sans surveillance. »